Dove finiscono i dati dei tuoi clienti quando usi un chatbot
Il messaggio che il tuo cliente scrive non si ferma sul tuo sito: attraversa tre o quattro aziende diverse prima di tornare indietro. Ecco il percorso, chi risponde di cosa, e le domande da fare al fornitore prima di firmare.
Un cliente scrive al chatbot sul tuo sito: «Avete ancora la taglia 42? Mi chiamo Marco Rossi, il mio numero è…». In quel momento hai appena raccolto un nome, un numero di telefono e un interesse commerciale. Sono dati personali, e da quell’istante ne rispondi tu.
Non il fornitore che ti ha installato il bot. Non l’azienda che fa il modello. Tu.
La buona notizia è che non serve un ufficio legale per metterlo a posto: serve sapere dove va a finire quel messaggio e fare al fornitore un certo numero di domande. Le domande sono in fondo all’articolo, ma prima bisogna capire il percorso, altrimenti sono formule vuote.
Attenzione a non confondere due cose diverse. Che il bot debba dichiarare di essere un bot è l’AI Act, e riguarda la trasparenza verso chi ci parla. Dove finiscono i dati è il GDPR, e riguarda il trattamento. Sono due obblighi separati, con due scadenze separate: rispettarne uno non ti mette in regola con l’altro. È l’errore più comune in circolazione.
Il viaggio di un messaggio, in quattro tappe
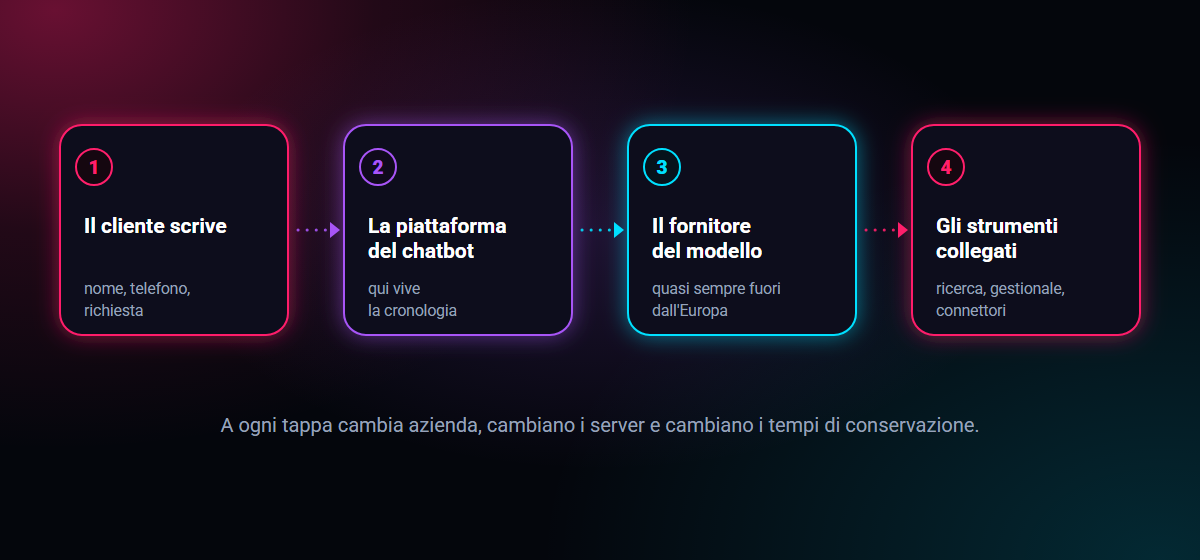
Il messaggio di Marco non fa un salto solo. Ne fa quattro, e a ogni tappa cambia azienda, cambia server e — questo è il punto — cambiano le regole di conservazione.
- Dal browser o da WhatsApp alla piattaforma del chatbot. Qui il messaggio viene salvato: la cronologia delle conversazioni che vedi nel pannello sta su un server che non è il tuo.
- Dalla piattaforma al fornitore del modello — OpenAI, Anthropic, Google — se il bot ragiona invece di seguire un albero di pulsanti. Il testo di Marco esce dal perimetro del tuo fornitore ed entra in quello di un’altra azienda, quasi sempre americana.
- Dal modello agli strumenti collegati, se ce ne sono: una ricerca sul web, il tuo gestionale, un connettore. Ogni strumento collegato è un’altra azienda ancora.
- E poi tutto torna indietro, con la risposta — che a sua volta viene salvata.
Il terzo passaggio è quello che sfugge sempre, e non lo dico io: lo scrive OpenAI nella propria documentazione, dove avverte che «i dati trasmessi a servizi di terze parti attraverso connessioni di rete sono soggetti alle politiche di conservazione di quei servizi». Tradotto: appena il chatbot si collega a qualcosa, esce dal contratto che hai firmato.
Chi risponde di cosa: tu decidi, loro eseguono
Il GDPR divide i ruoli in due. Chi decide perché e come si trattano i dati è il titolare; chi li tratta per conto suo è il responsabile. Non è una gerarchia di importanza: è una gerarchia di responsabilità, e la responsabilità sta in cima.
Nel caso di un chatbot il titolare sei tu, anche se il bot non l’hai scritto e i server non li hai mai visti. E i fornitori lo mettono per iscritto: nelle condizioni di trattamento dati di WhatsApp Business, per esempio, si legge che WhatsApp «tratterà i dati personali soltanto in conformità alle tue istruzioni». Le tue.
Da qui discendono tre cose che quasi nessuna piccola impresa ha fatto, e che non costano soldi:
- Il contratto con il fornitore deve esistere e deve dire cosa tratta, per quanto, per quali finalità, su quali categorie di persone. Non basta accettare le condizioni d’uso cliccando.
- Il registro dei trattamenti va tenuto, anche sotto i 250 dipendenti. Il Garante è esplicito: l’obbligo vale per chiunque effettui trattamenti non occasionali, e nell’elenco dei soggetti obbligati cita testualmente gli esercizi e gli artigiani «con almeno un dipendente (bar, ristoranti, officine, negozi)». Un chatbot che risponde tutti i giorni non è occasionale per definizione.
- La valutazione d’impatto va fatta prima, non dopo. Il Garante ha approvato nel 2018 l’elenco dei trattamenti che la richiedono, e al punto 7 ci sono i trattamenti effettuati con tecnologie innovative, sistemi di intelligenza artificiale inclusi. Nel provvedimento contro Character.AI del luglio 2026, uno dei cinque addebiti è proprio averla fatta in ritardo.
Quanto restano i messaggi sui server di chi fa il modello
Questa è la domanda che tutti fanno e a cui quasi nessuno risponde con precisione. La risposta esiste, è pubblica, ed è più articolata di quanto si creda.
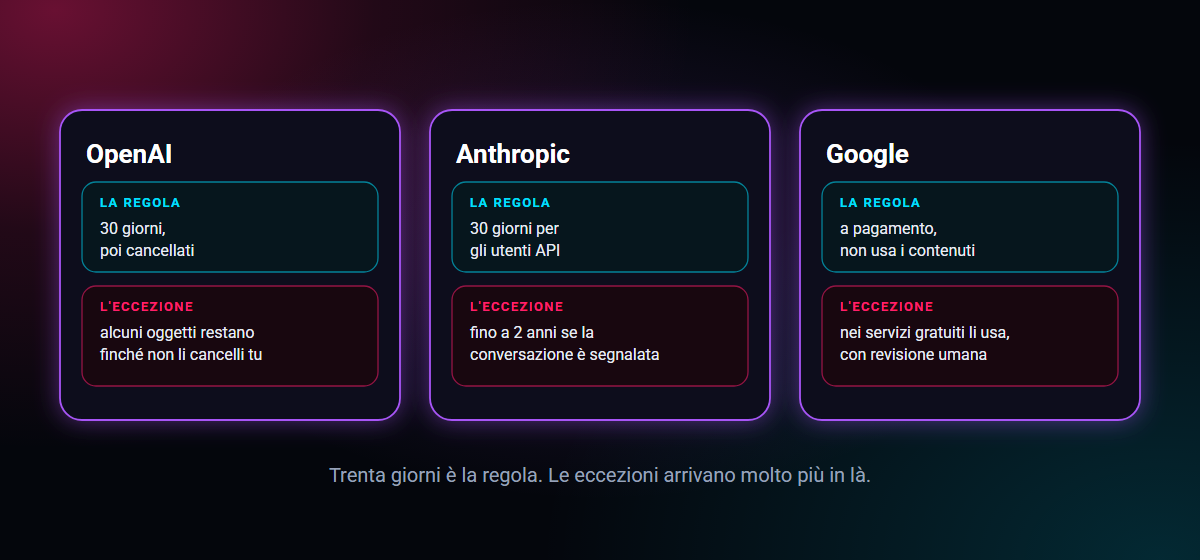
| Fornitore | Regola generale (via API) | Le eccezioni, che contano |
|---|---|---|
| OpenAI | input e output conservati fino a 30 giorni, poi cancellati; dal marzo 2023 i dati API non alimentano l’addestramento | gli oggetti creati con alcune funzioni (conversazioni salvate, file caricati) restano finché non li cancelli tu — e se non li cancelli nessuno, restano |
| Anthropic | cancellazione entro 30 giorni per gli utenti API | se una conversazione viene segnalata dai sistemi automatici, resta fino a 2 anni, e i punteggi di classificazione fino a 7 anni |
| nei servizi a pagamento non usa i contenuti per migliorare i prodotti, e li registra «per un periodo limitato» | nei servizi gratuiti li usa per sviluppare i propri prodotti e ammette la revisione umana |
Due righe di quella tabella meritano di essere lette due volte.
La prima è «finché non li cancelli tu». Se la piattaforma del tuo chatbot tiene lo storico delle conversazioni dentro il servizio del fornitore del modello, i trenta giorni non c’entrano: la conservazione la decidi tu, e se non hai deciso niente non la decide nessuno.
La seconda riguarda i servizi gratuiti di Google, che scrivono nero su bianco: «non inviare informazioni sensibili, riservate o personali ai servizi non a pagamento». E aggiungono una regola che riguarda direttamente chi opera in Europa: per mettere un’applicazione a disposizione di utenti nello Spazio economico europeo, in Svizzera o nel Regno Unito si devono usare solo i servizi a pagamento. Se il tuo fornitore sta lavorando sul piano gratuito, non è una furbizia: è fuori dalle condizioni del fornitore stesso.
C’è però una precisazione che conviene sapere, perché altrimenti un fornitore preparato te la rovescia addosso: a chi ha sede in Europa, Google applica anche sul piano gratuito le stesse regole sui dati del piano a pagamento. Quindi il problema non è che ti usano i dati — è che il divieto contrattuale di servire utenti europei da quel piano resta, e resta a carico tuo.
L’abbonamento che hai tu non è quello che ha il tuo fornitore
Qui nasce metà della confusione che circola, ed è una confusione che vale sanzioni.
Le condizioni con cui tu usi ChatGPT o l’app di Gemini non sono le condizioni con cui un’azienda usa lo stesso modello attraverso l’interfaccia di programmazione. Sono due contratti diversi, con due comportamenti diversi sugli stessi dati. Nel caso di Google la differenza sta perfino nel verbo principale: nei servizi non a pagamento Google usa i contenuti per sviluppare i propri prodotti; in quelli a pagamento non li usa e agisce come responsabile del trattamento.
Quindi, quando chiedi al fornitore che modello usa, la domanda completa è: quale modello, e su quale piano. La prima metà della domanda non serve quasi a niente da sola.
Quando i dati escono dall’Europa
Quasi sempre escono. I fornitori di modelli sono americani, e il trasferimento è legittimo se poggia su una delle basi previste dal GDPR.
Oggi ci si appoggia quasi sempre a un accordo fra Europa e Stati Uniti del 2023, che dichiara i dati abbastanza protetti anche là. È in vigore, e chi ti dice il contrario sbaglia.
Ma è un accordo fragile, e conviene saperlo. Un primo ricorso è stato respinto nel settembre 2025, ed è stato impugnato: il giudizio è ancora aperto. Nel luglio 2026 l’autorità europea per la protezione dei dati ha chiesto alla Commissione di rifare i conti, dopo che una sentenza americana ha indebolito l’indipendenza dell’autorità di vigilanza statunitense — la FTC — che è uno dei presupposti su cui l’accordo si regge.
Il punto per te non è chi ha ragione: è che un accordo del genere è già caduto due volte in dieci anni, nel 2015 e nel 2020.
La domanda che nessuno fa al fornitore, e che vale più di tutte le altre: se quella decisione cade, cosa succede al mio servizio? Un contratto serio prevede già le clausole contrattuali tipo come alternativa. Uno che non le prevede ti lascia scoperto il giorno in cui succede.
Cosa ha già contestato il Garante
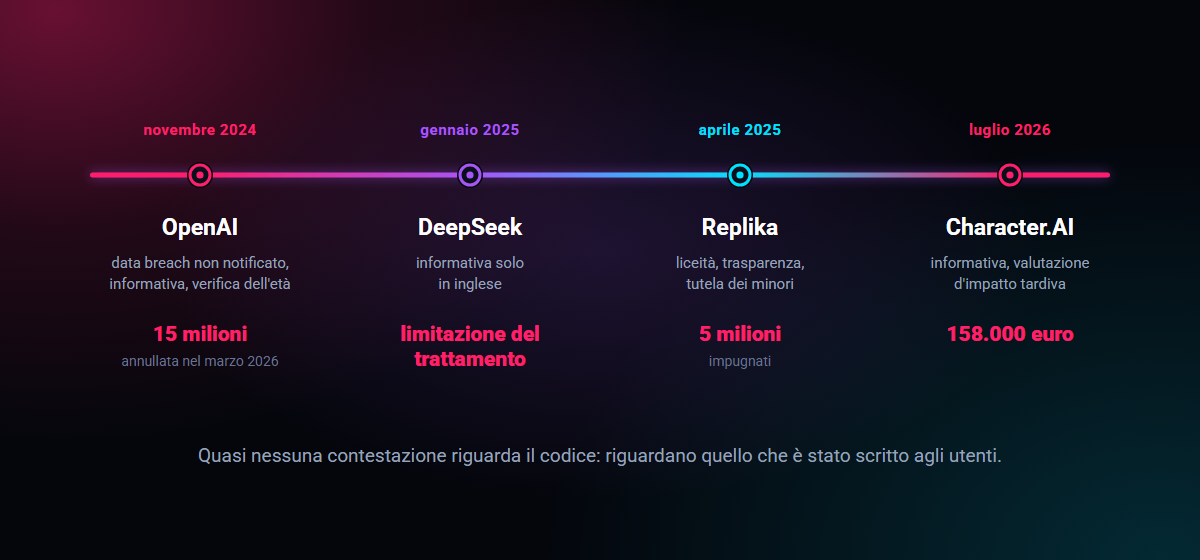
Non è teoria: in Italia esistono già quattro provvedimenti su servizi di questo tipo, e sono la lista della spesa di cosa controllare.
| Chi | Quando | Cosa è stato contestato |
|---|---|---|
| OpenAI | novembre 2024 | data breach non notificato, base giuridica per l’addestramento, informativa, verifica dell’età. 15 milioni più una campagna informativa — ma la sanzione è stata annullata dal Tribunale di Roma nel marzo 2026, per competenza e non nel merito |
| DeepSeek | gennaio 2025 | informativa disponibile solo in inglese e non conforme; trattamento non chiarito. Limitazione del trattamento per gli utenti italiani |
| Replika | aprile 2025 | base giuridica mancante, informativa inadeguata, nessuna verifica dell’età. 5 milioni, impugnati |
| Character.AI | luglio 2026 | informativa carente, verifica dell’età, tutele per i minori, valutazione d’impatto tardiva, rappresentante UE designato in ritardo. 158.000 euro |
Guardando la colonna di destra si nota una cosa: quasi nessuna contestazione riguarda la tecnologia. Riguardano l’informativa, la lingua in cui è scritta, la valutazione d’impatto, la possibilità di dire di no. Sono tutte cose che si sistemano scrivendo, non programmando.
E vale la pena guardare anche la colonna degli importi con un occhio meno spaventato: due sanzioni su tre sono state impugnate, e la più grossa è già stata annullata. Non perché le contestazioni fossero infondate — su quelle il giudice non si è pronunciato — ma per una questione di competenza fra autorità. La lezione utile resta la prima colonna, non la terza.
Per quanto tempo devi tenere le conversazioni
Non esiste un numero ufficiale. Chi ti dice «dodici mesi» o «ventiquattro mesi» come se fosse una regola sta citando un’abitudine, non una fonte.
Esiste invece un criterio, e il Garante lo spiega bene: il termine si costruisce a partire dalla finalità, e se non riesci a fissare un numero puoi indicare un criterio — purché lo scriva, nel registro e nell’informativa. Una conversazione servita solo a rispondere «siamo aperti fino alle 19» e una che documenta un ordine non hanno lo stesso orologio.
E c’è un secondo orologio che non controlli: quello del fornitore. Il tempo di vita reale di un dato è il più lungo fra i due, non quello che hai scritto tu nell’informativa.
Le domande da fare prima di firmare
Ecco la parte pratica. Non serve saperle a memoria: serve mandarle per email e conservare la risposta, perché la risposta scritta è metà del lavoro di conformità che dovresti poter dimostrare.
- Nel contratto, chi è titolare e chi è responsabile? Me lo scrivi?
- Chi altro tocca i dati sotto di te? Mi dai l’elenco, e mi avvisi prima se cambia?
- Quale modello usi, e su quale piano — quello a pagamento o quello gratuito?
- Le conversazioni dei miei clienti servono ad addestrare il modello? Dove sta scritto?
- Quanto restano memorizzate sui server, e quali sono le eccezioni a quel termine?
- C’è la cancellazione immediata dei dati? È già attiva sul mio progetto o va chiesta?
- In quale Paese stanno fisicamente i dati? E cosa non è coperto dalla residenza europea?
- Se i dati vanno negli Stati Uniti, l’azienda che li riceve ha la certificazione? Con quale ragione sociale esatta?
- Se quella decisione europea cade, il contratto ha già un’alternativa firmata?
- Il chatbot si collega ad altri strumenti? Quelli dove mandano i dati?
- Se un cliente mi chiede di cancellare la sua conversazione, come lo faccio tecnicamente?
- Se vi bucano i sistemi, in quanto tempo me lo dite?
- Mi dai il materiale per il registro e per la valutazione d’impatto, o devo ricostruirlo io?
Un fornitore serio risponde a tutte in mezza giornata, perché sono risposte che ha già. Un fornitore che si irrita, o che risponde «stia tranquillo, è tutto a norma», ti ha appena dato l’informazione più importante di tutte.
Cosa questo articolo non fa
Non sostituisce un parere legale, e su questa materia il confine conta. Nello specifico:
- Non ti dice se il tuo caso richiede una valutazione d’impatto. Ti dice che i sistemi di intelligenza artificiale sono nell’elenco del Garante e che va fatta prima di partire. Se tratti dati particolari — salute, opinioni, minori — serve qualcuno che la scriva con te.
- Non elenca quali fornitori siano certificati oggi, perché la certificazione si verifica sul registro pubblico, riguarda una singola ragione sociale e cambia nel tempo. Un elenco stampato in un articolo invecchia in settimane.
- Non copre l’AI Act, che è un altro obbligo e ha altre scadenze.
Come decidere, in una riga
Se il fornitore risponde per iscritto alle tredici domande qui sopra, hai un chatbot che puoi difendere. Se non risponde, il problema non è il chatbot: è che stai per rispondere in prima persona di un trattamento che non conosci — e la responsabilità, quella, non si può appaltare.
E se stai ancora decidendo se installarne uno, vale la pena leggere prima cosa può fare davvero un chatbot in un’azienda piccola: potrebbe venir fuori che nel tuo caso basta un albero di pulsanti, senza nessuna intelligenza artificiale dentro — e allora metà di queste domande non ti servono.
Hai già un chatbot e non sai cosa ci passa dentro?
Le tredici domande si possono girare al fornitore anche a impianto già acceso. Se preferisci farle insieme a qualcuno, il primo confronto è gratuito.
Parliamone